
Shadow AI no ambiente corporativo: O perigo silencioso dos leitores de PDF nas empresas
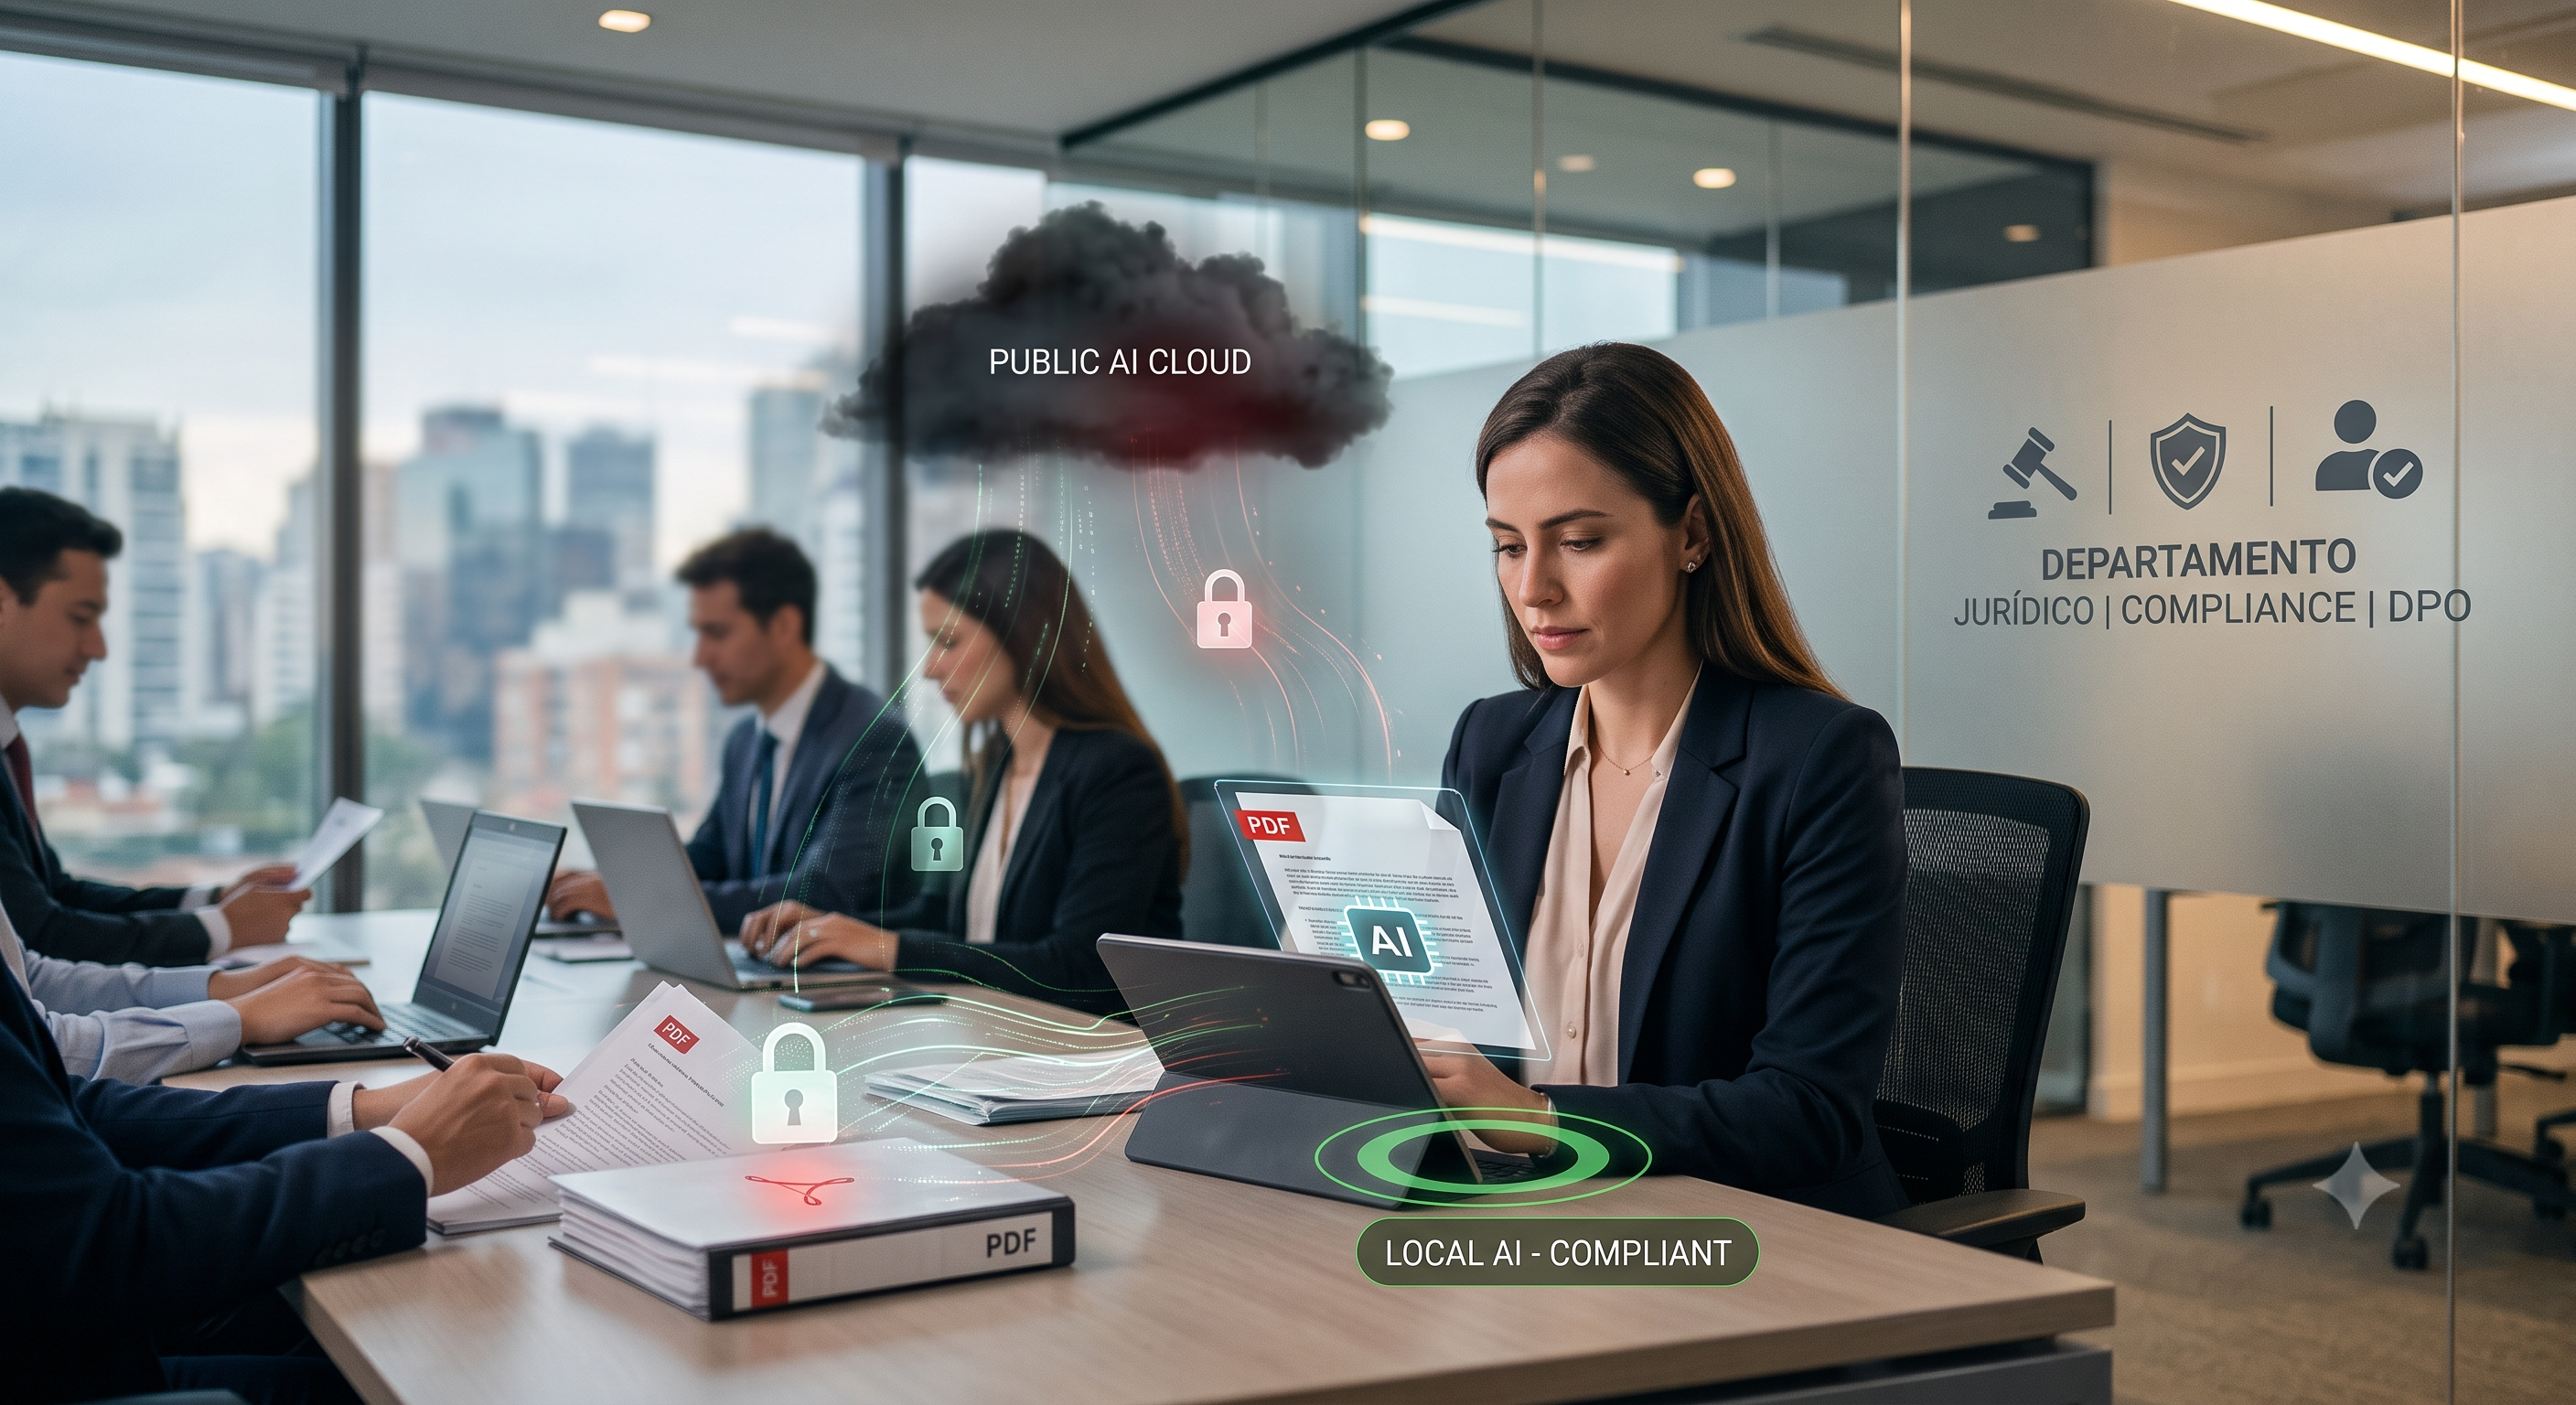
O avanço rápido da inteligência artificial generativa transformou a rotina de trabalho em diversos setores. Para otimizar tempo e acelerar entregas, profissionais buscam constantemente novas alternativas tecnológicas. No entanto, quando essa adoção ocorre sem a aprovação do time de tecnologia e governança, surge um risco crítico para a segurança da informação: a Shadow AI.
Para departamentos jurídicos, equipes de compliance e Data Protection Officers (DPOs), o uso não controlado dessas soluções representa uma brecha invisível, mas potencialmente devastadora para a conformidade regulatória das empresas.
O que é Shadow AI?
Entender o que é Shadow AI passa diretamente pelo conceito de autonomia não autorizada dos colaboradores. Trata-se do uso de soluções, softwares e extensões baseados em inteligência artificial no ambiente de trabalho sem a homologação, auditoria ou consentimento prévio do departamento de TI e da equipe de segurança.
Movidos pelo desejo de cumprir prazos e simplificar rotinas massivas, funcionários cadastram contas pessoais ou corporativas em plataformas gratuitas de IA para resumir textos, gerar relatórios ou traduzir documentos. O problema reside no fato de que, ao utilizar serviços não homologados, dados operacionais e informações estratégicas da empresa são enviados para servidores externos não auditados, escapando totalmente do controle do DPO.
O PDF como vetor do vazamento
Embora a atenção da segurança da informação costume se voltar para e-mails e sistemas de gestão de arquivos, o arquivo PDF tornou-se um dos principais pontos de vulnerabilidade. No cotidiano empresarial, o formato PDF é o padrão para o tráfego de documentos críticos, tais como:
- Contratos comerciais e aditivos: Contendo valores, nomes de executivos e cláusulas estratégicas.
- Atas de reuniões de diretoria: Com discussões sobre fusões, aquisições e lançamentos de produtos.
- Termos de Confidencialidade (NDAs): Cujo próprio vazamento configura descumprimento contratual grave.
Diante do volume dessas demandas, tornou-se comum o hábito de subir esses arquivos em leitores de PDF online baseados em IA para extrair resumos em segundos. O risco direto envolve os riscos de IA no trabalho frente à LGPD: ao submeter um documento com dados pessoais ou segredos de negócio a leitores de PDF em nuvem não verificados, a empresa perde o controle sobre o paradeiro dessas informações.
Muitas dessas ferramentas gratuitas utilizam os dados inseridos pelos usuários para o treinamento contínuo de seus próprios modelos de linguagem (LLMs), o que significa que trechos de um contrato confidencial podem, eventualmente, ser reproduzidos como resposta para terceiros em buscas futuras.
Por que simplesmente proibir a IA não funciona
Diante do risco, a reação instintiva de muitos times de TI e Compliance é o bloqueio irrestrito do acesso a plataformas de IA na rede corporativa. No entanto, proibições brutas raramente trazem os resultados esperados.
A restrição total costuma gerar dois efeitos colaterais negativos:
- Perda de produtividade: A IA deixou de ser um luxo e tornou-se um diferencial competitivo de eficiência. Impedir seu uso coloca a operação em desvantagem operacional.
- Migração do comportamento (Shadow IT aprofundada): O bloqueio na rede da empresa frequentemente faz com que os colaboradores migrem para redes Wi-Fi pessoais, roteamento de dados via smartphone ou computadores caseiros para continuar usando as ferramentas, aumentando o ponto cego da segurança.
Em vez de focar no bloqueio, a estratégia eficiente envolve criar uma política de uso de IA na empresa consistente, que oriente sobre o manuseio de dados e ofereça alternativas seguras para a rotina diária.
O caminho do meio: homologação de ferramentas locais (client-side)
A solução para alinhar a produtividade exigida pelo mercado às exigências da LGPD e dos frameworks de compliance reside na homologação das ferramentas corretas. O caminho ideal é a adoção de soluções com arquitetura client-side (processamento 100% local).
Um leitor de PDF seguro para empresas baseado em IA local executa os algoritmos de leitura, síntese e análise diretamente na máquina do usuário (endpoint), sem transmitir o conteúdo do documento para servidores externos ou nuvens de terceiros.
Essa abordagem traz vantagens definitivas para a governança:
- Zero tráfego de dados sensíveis: O PDF nunca sai do ambiente corporativo sob controle da TI.
- Isenção de treinamento de LLMs: As informações da empresa não são reutilizadas para treinar modelos públicos.
- Conformidade com a LGPD: Garante o cumprimento dos princípios de segurança, prevenção e responsabilização exigidos pela lei.
- Segurança auditável: Permite ao DPO e ao time de Compliance validar rigorosamente os fluxos de processamento de dados.
Com ferramentas locais homologadas, o setor de TI e o DPO deixam de atuar como bloqueadores de inovação e passam a atuar como habilitadores de produtividade segura.
Perguntas Frequentes
Qual a diferença entre Shadow IT e Shadow AI?
Como identificar o uso de Shadow AI na minha empresa?
Um leitor de PDF com IA local realmente elimina o risco de vazamento?
Quer processar seus PDFs sem enviar dados para a nuvem?
Extraia tabelas, edite documentos e converse com PDFs usando IA 100% local no seu navegador.
Testar Gratuitamente